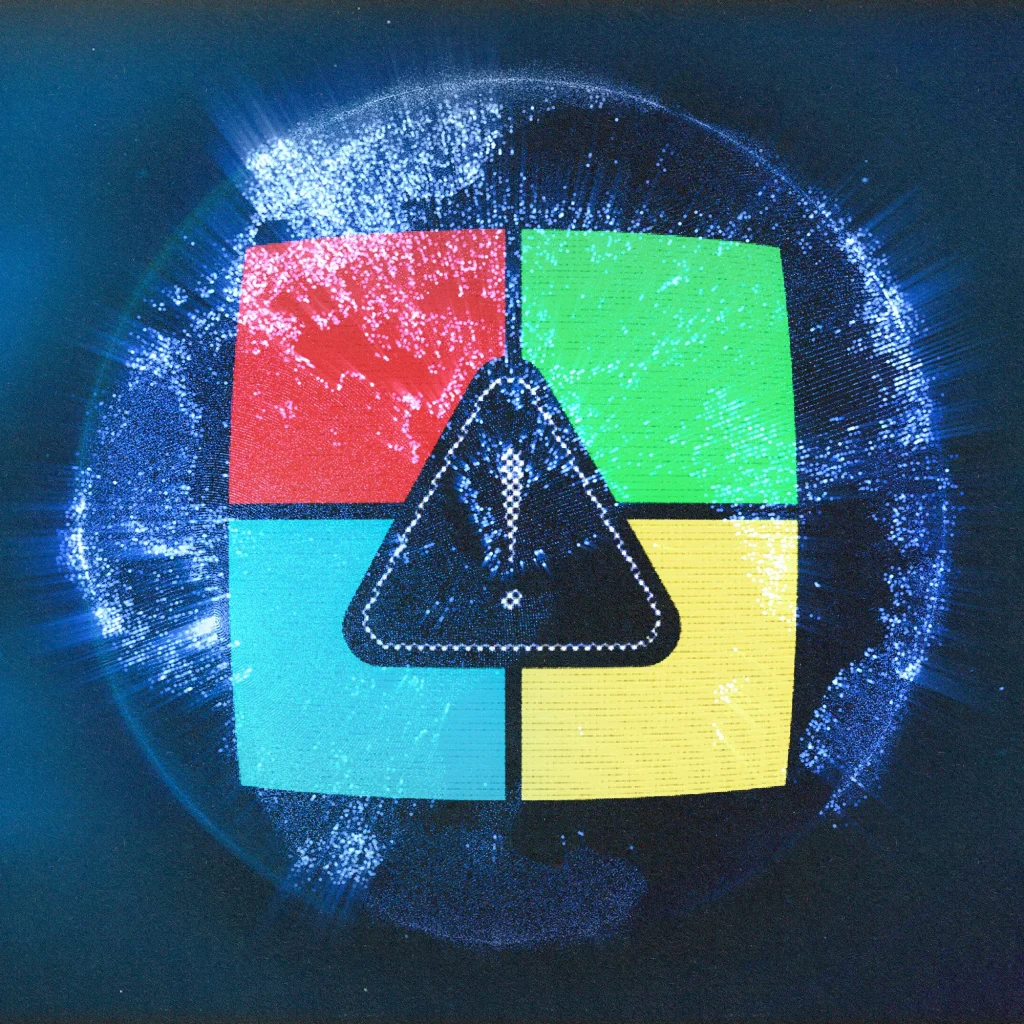
ලොව පුරා Microsoft සේවා පැය 24කට ආසන්න කාලයක් බිඳවැටීමත් සමඟ ඔස්ට්රේලියානු ව්යාපාර සහ ආයතනවල සංවේදී තොරතුරු විශාල ප්රමාණයක් සාමාන්ය Cyber Security ආරක්ෂණ ක්රමවේදවලින් පිටතට ගොස් ඇති බවට බරපතළ අවදානමක් මතුව තිබෙනවා.
නොවැම්බර් 13 වැනිදා සිදුවූ මෙම දැවැන්ත තාක්ෂණික බිඳවැටීම හේතුවෙන් Microsoft Outlook, Teams සහ Microsoft 365 ඇතුළු සේවා රැසකට බාධා එල්ල වූ අතර, ඔස්ට්රේලියාව ඇතුළු රටවල් රැසක ව්යාපාරික සහ රාජ්ය ආයතනවල දෛනික කටයුතු අඩාල වුණා.
Australian Information Security Association හෙවත් AISA සංවිධානය අනතුරු අඟවන්නේ, Microsoft සේවා භාවිත කිරීමට නොහැකි වූ අවස්ථාවේදී ඇතැම් සේවකයන් සිය පෞද්ගලික Email ගිණුම්, USB උපාංග සහ වෙනත් සන්නිවේදන මෘදුකාංග භාවිත කරමින් රාජකාරි කටයුතු සිදුකර ඇති බවයි.
එමඟින් ආයතනවල රහස්ය ලේඛන සහ සංවේදී දත්ත සාමාන්ය ආරක්ෂක පද්ධතිවලින් බැහැරව හුවමාරු වී තිබිය හැකි බව AISA අධ්යක්ෂ ආචාර්ය Rajiv Shah පෙන්වා දෙනවා.
Microsoft සේවා යළි ක්රියාත්මක වීමෙන් පමණක් ගැටලුව අවසන් නොවන අතර, මෙම කාලය තුළ කොපමණ තොරතුරු ප්රමාණයක් අනාරක්ෂිත ක්රම ඔස්සේ හුවමාරු වී ඇත්දැයි සොයා බැලිය යුතු බවයි ඔහු අවධාරණය කර ඇත්තේ.
මේ අතර RSM Australia ආයතනයේ විශේෂඥ Ashwin Pal පවසන්නේ, Microsoft සේවා බිඳවැටීමෙන් පැය 12ක් වැනි කෙටි කාලයක් තුළ ඕස්ට්රේලියානු ව්යාපාරවලට ඩොලර් බිලියන ගණනක සෘජු සහ වක්ර ආර්ථික පාඩු සිදුවී තිබිය හැකි බවයි.
විශේෂයෙන්ම විකල්ප තාක්ෂණික ක්රමවේද නොමැති කුඩා ව්යාපාරවලට මෙවැනි බිඳවැටීම් දැඩි බලපෑමක් ඇති කළ හැකි බවද ඔහු සඳහන් කරනවා.
Australian Computer Society සංවිධානය ද මෙම සිද්ධියෙන් පසු ඔස්ට්රේලියාවේ අත්යවශ්ය තොරතුරු තාක්ෂණික සේවා විදේශීය තාක්ෂණික සමාගම් කිහිපයක් මත අධික ලෙස රඳා පැවතීම පිළිබඳ ජාතික මට්ටමේ සමාලෝචනයක් අවශ්ය බව පෙන්වා දී තිබෙනවා.
මේ අතර නවතම පාරිභෝගික සමීක්ෂණයකට අනුව ඔස්ට්රේලියානුවන්ගෙන් 79%ක් Online සේවා සඳහා වඩාත් ශක්තිමත් පාරිභෝගික ආරක්ෂණ නීති අවශ්ය බව පවසන අතර, 81%ක් තම දෛනික ජීවිතය සඳහා මෙවැනි Digital සේවා අත්යවශ්ය බව සඳහන් කර තිබෙනවා.
කෙසේ වෙතත්, Microsoft සමාගම ඊයේ සිය සේවා සම්පූර්ණයෙන් යථා තත්ත්වයට පත්කර ඇති බව නිවේදනය කර ඇති අතර, මෙම බිඳවැටීමට Cyber Attack එකක් හේතු වූ බවට සාක්ෂි නොමැති බවද අවධාරණය කර තිබෙනවා.